
بدون دیتا دیود، انتقال امن فایل فقط یک ادعاست!
🛡️مقدمه: نقطه ورود تهدیدات پنهان
هر روز میلیونها فایل از مسیرهای مختلف وارد شبکههای
سازمانی میشوند؛ فایلهایی که گاهی فقط یک
PDF ساده یا یک فایل
Word به نظر میرسند اما درون خود میتوانند حامل
تهدیداتی باشند که امنیت کل سازمان را زیر سؤال میبرند.
یک فایل آلوده میتواند از طریق ایمیل، درگاههای USB، سرورهای اشتراک فایل یا حتی از سیستمهای
پیمانکار وارد شبکه شود و بدون سیستم انتقال امن فایل، مهاجمان به راحتی میتوانند
از این مسیر نفوذ کنند.
در حقیقت، امنیت سازمان زمانی تضمین میشود که نه فقط
فایلها تحلیل شوند، بلکه مسیر فیزیکی انتقال آنها نیز کاملاً کنترل شده و غیرقابل
نفوذ باشد.
🔹معماریهای سنتی و ضعف اصلی ارتباط دوطرفه
بسیاری از سامانههای انتقال فایل موجود، بر پایه نرمافزارهای
امنیتی پیشرفته طراحی شدهاند. اما در اغلب این معماریها، مسیر انتقال داده به
صورت دوطرفه برقرار است؛ یعنی اطلاعات میتوانند از بیرون به داخل و بالعکس به
راحتی منتقل شوند.
این موضوع مثل این است که یک شبکه را به صورت دوطرفه با
کابل لن به هم متصل کنیم؛ در حالی که هر دو طرف میتوانند داده ارسال و دریافت
کنند، نفوذ و سوءاستفاده هم به همان اندازه آسان است.
مهاجمان با شناسایی این مسیرهای دوطرفه، به راحتی میتوانند
دادههای حیاتی را استخراج یا بدافزار را به داخل شبکه وارد کنند.
حتی قویترین آنتیویروسها و فایروالها نیز قادر نیستند
به تنهایی جلوی این نوع نفوذها را بگیرند؛ چون هر نرمافزاری میتواند روزی دور
زده شود.
🔹برتری غیرقابل انکار سختافزار؛ دیتا دیود به عنوان نگهبان اصلی
سختافزارهای امنیتی مثل دیتا دیودها، قفلهای فیزیکی
هستند که جریان داده را فقط در یک جهت مجاز میکنند. دیتا دیود، ارتباط دوطرفه را
به یک طرفه تبدیل میکند و از هرگونه انتقال معکوس، بدافزارها، و دسترسی غیرمجاز
جلوگیری میکند.
این راهکار امنیتی در سطح سختافزار است و نفوذ به آن
بسیار دشوار و تقریباً ناممکن است.
در نتیجه، وجود دیتا دیود به عنوان سنگ بنای امنیت انتقال
فایل، تضمین میکند که حتی اگر نرمافزارهای تحلیل فایل به روز نشده یا دور زده
شوند، تهدیدها نمیتوانند از مسیر انتقال داده وارد یا خارج شوند.
🔹معماری سهلایه دیتا دیود در سامانه پادرا؛ امنیت بیرقیب
سامانه انتقال امن فایل پادرا با طراحی پیشرفته و
ماژولار، سه دیتا دیود کلیدی را در مسیر انتقال فایلها قرار داده است تا امنیت را
به بالاترین سطح ممکن برساند:
1.دیتا دیود اول:بین سرور ورود فایل و سرور پردازشی، این دیتا دیود ارتباط دوطرفه را حذف میکند و از ورود هرگونه تهدید مستقیم به سرور پردازشی جلوگیری میکند.
2.دیتا دیود دوم:پیش از شبکه داخلی سازمان، علاوه بر تبدیل مسیر به یکطرفه، آدرسهای IP داخلی را مخفی نگه میدارد و از افشای ساختار شبکه جلوگیری میکند.
3.دیتا دیود سوم:در مسیر خروج فایلها از شبکه داخلی قرار دارد و فقط با تایید مدیر سیستم اجازه خروج داده میشود؛ این مرحله آخرین سد دفاعی برای محافظت از دادههای حساس سازمان است.

🔹چرا معماری پادرا بیرقیب است؟
- تنها سامانه انتقال امن فایل که از دیتا دیود سختافزاری بومی و ماژولار استفاده میکند.
- قابلیت افزودن دیتا دیود به سامانههای موجود بدون نیاز به تغییرات گسترده در زیرساخت.
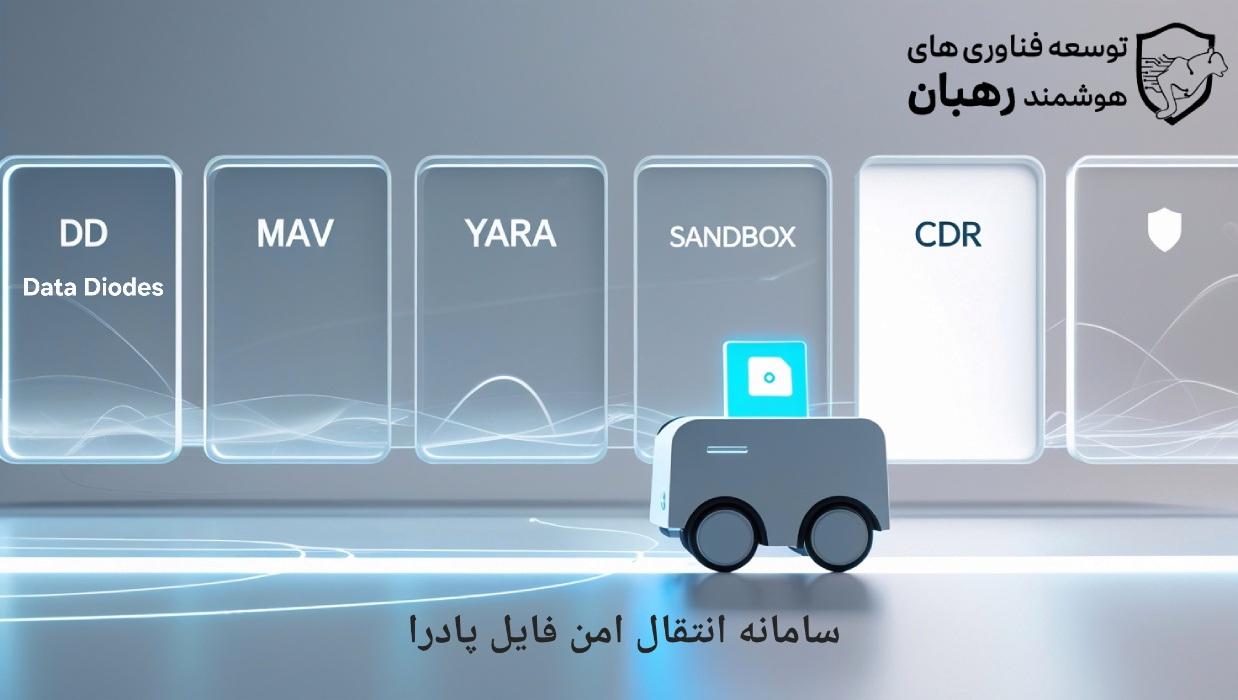
- ترکیب بینظیر تحلیل نرمافزاری پیشرفته (CDR، YARA، Multi AV و سندباکس) با امنیت سختافزاری غیرقابل نفوذ.
- کاهش چشمگیر ریسک نفوذهای پیشرفته و تهدیدات روز صفر.
- پوشش کامل نیازهای امنیتی سازمانهای دولتی، مالی، صنعتی و نظامی.
🔹تمثیل: تفاوت قفل نرمافزاری و حفاظ سختافزاری
داشتن فقط نرمافزار امنیتی بدون دیتا دیود، مثل این است
که شما دربهای ساختمان را قفل کرده باشید اما پنجرهها را باز گذاشته باشید. هر
چقدر هم قفلها پیچیده باشند، یک نقطه ضعف فیزیکی میتواند کل سیستم امنیتی را بیاثر
کند.
دیتا دیود همانند حفاظهای فلزی مستحکم بر روی پنجرهها
است که اجازه هیچ گونه ورود یا خروج ناخواستهای را نمیدهد.
🔹جمعبندی و دعوت به اقدام
در دنیای پیچیده و تهدیدآمیز امروز، تکیه صرف
بر نرمافزارهای امنیتی برای حفاظت از انتقال فایلها کافی نیست.
پادرا با معماری ماژولار و بهرهگیری از دیتا
دیود سختافزاری، تضمین میکند که امنیت شما فراتر از حد معمول باشد و تهدیدات به
حداقل برسند.
🔔اکنون زمان اقدام است!
امنیت واقعی سازمانتان را با سامانه انتقال امن فایل
پادرا تجربه کنید. برای دریافت دمو، مشاوره تخصصی و اطلاعات بیشتر، همین امروز با
ما تماس بگیرید.
📩 برای مشاوره رایگان و راهنمایی فنی با ما در ارتباط باشید
🌐مشاهده سامانه پادرا در صفحه رسمی سامانه انتقال امن فایل پادرا